Аўстралійскія спецыялісты ўзламалі новы кітайскі пікап
- 5.10.2026, 9:38
- 1,496
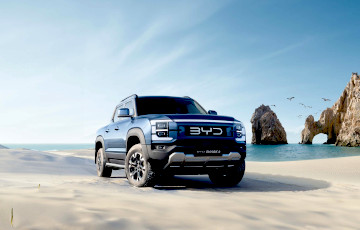
Спатрэбілася два тыдні.
Аўстралійская кампанія Fortify Labs за два тыдні ўзламала праграмнае забеспячэнне новага пікапа BYD Shark 6. У выніку даследчыкі атрымалі даныя пра месцазнаходжанне аўтамабіля і нават доступ да тэлефонных званкоў, здзейсненых з салона. Пра гэта паведамляе Autoblog.
Ўзлом таксама дазваляе кіраваць некаторымі функцыямі аўтамабіля, напрыклад фарамі і шклоачышчальнікамі, то бок адкрывае магчымасць дыстанцыйнага кантролю. BYD ужо пачала распрацоўку патча бяспекі для Shark 6 і правярае, ці патрэбныя абнаўленні для іншых яе мадэляў.
Афіцыйнае ўнутранае расследаванне пачала BYD Australia пасля таго, як аўстралійскі навінавы рэсурс Four Corners распавёў пра вынікі даследавання Fortify Labs. У BYD China назвалі праблему «праграмным дэфектам», які выкарысталі праз Android Debug Bridge (ADB), інструмент для доступу да прылад на базе Android. У Shark 6 усталяваная мультымедыйная сістэма DiLink на базе Android; такая ж выкарыстоўваецца і ў іншых мадэлях BYD і Denza.
Хоць BYD істотна дапрацавала Android, у аснове сістэмы па-ранейшаму ляжыць менавіта гэтая платформа. Насцярожвае і тое, што многія іншыя кітайскія аўтавытворцы таксама выкарыстоўваюць Android для сваіх мультымедыйных сістэм, таму падобны эксплойт можа пагражаць і іншым аўтамабілям.
У BYD высветлілі, што для пацвярджэння ўсталявання прыкладання, якое выкарыстоўвалі ў эксперыменце, патрэбны быў фізічны дотык да экрана. Кампанія прыняла меры, «якія ліквідуюць непрадбачаны шлях, што дазваляў уключаць ADB праз карыстальніцкі інтэрфейс інфармацыйна-забаўляльнай сістэмы, і тым самым ліквідуюць вектар доступу, выяўлены падчас расследавання». Бесправадное абнаўленне для Shark 6 выйдзе, паводле заявы BYD, «толькі пасля таго, як абноўленае праграмнае забеспячэнне пройдзе дбайную праверку». Ці патрэбны аналагічны патч для іншых мадэляў, кампанія яшчэ вызначыць.
Fortify Labs апублікавала ўласны артыкул, дзе патлумачыла, што ў сюжэце Four Corners паказалі не ўсе дзеянні, выкананыя з аўтамабілем. Першапачаткова даследчыкі хацелі «імітаваць дыстанцыйны доступ аўтавытворцы да падключанага транспартнага сродку і прадэманстраваць, як гэтым доступам можна злоўжываць». Яны таксама ўдакладнілі шэраг фактаў: для ўсталявання праграмнага забеспячэння на галоўную прыладу патрэбны быў фізічны доступ да аўтамабіля, а далей падключэнне і кіраванне адбываліся дыстанцыйна. Прашыўкі сістэмы не змяняліся, павышэнне прывілеяў не прымянялася, бо для дэманстрацыі ў гэтым не было патрэбы. Перад пачаткам даследавання з тэлематычнага блока вынялі SIM-картку, таму аўтамабіль быў ізаляваны ад інтэрнэту і не ўзаемадзейнічаў з серверамі BYD.
Зараз сістэма застаецца ўразлівай, але для ўзлому хакеру неабходна фізічна прысутнічаць, каб усталяваць праграму, і падключыцца да шыны CAN, каб атрымаць доступ да функцый аўтамабіля.
У Fortify Labs заявілі, што тая ж тэхніка можа спрацаваць і супраць галоўных прылад на Android у аўтамабілях іншых вытворцаў, калі яны недастаткова абароненыя.
«Людзям не варта сляпога верыць у тое, што аўтавытворцы выпускаюць бяспечныя і надзейныя аўтамабілі, і гэта датычыцца не толькі кітайскіх кампаній. Тое самае адносіцца да аўтамабіляў, вырабленых у ЗША, Еўропе і іншых краінах Азіі. Гэта датычыцца ўсіх аўтавытворцаў, — адзначылі ў Fortify Labs. — Варта таксама падкрэсліць, што з гэтымі рызыкамі сутыкаецца не толькі Аўстралія. Гэта глабальная праблема, і іншыя краіны таксама павінны быць занепакоеныя».
Назва банка: Bank Millennium S.A.
Адрас: ul. Stanislawa Zaryna, 2A, 02-593, Warszawa
IBAN: PL97116022020000000216711123
SWIFT: BIGBPLPW
Імя ўладальніка рахунку: Fundacja “KARTA ‘97”
рызначэнне аплаты: Darowizna na cele statutowe
Звязацца з намі можна праз адрас charter97@gmail.com